 Wifi Ubiquiti
 Wifi UniFi
 Wifi Ruckus
 WiFi Huawei
 Wifi Meraki
 Wifi Aruba
 Wifi Grandstream
 Wifi Ruijie
 Wifi Extreme
 Wifi MikroTik
 Wifi EnGenius
 Wifi Cambium
 Wifi LigoWave
 Wifi Fortinet
 WiFi Everest
 WiFi H3C
 Router Draytek
 Router Teltonika
 Barracuda Load Balancer ADC
 Router Cisco
 Load Balancing Kemp
 Load Balancing Peplink
 Router HPE
 Load Balancing FortiADC
 Switch Ruckus
 Firewall Netgate
 Firewall Palo Alto
 Firewall WatchGuard
 Firewall Sophos
 Firewall SonicWall
 Firewall FortiNAC
 Firewall Fortiweb
 Firewall Zyxel
 Thiết bị lưu trữ NAS Synology
 Thiết bị lưu trữ NAS QNAP
 Thiết bị lưu trữ TerraMaster
 Thiết bị lưu trữ ASUSTOR
 Dell EMC Data Storage
 Ổ đĩa băng từ LTO Tape Drives
 Ổ cứng Toshiba
 Ổ cứng Seagate
 SSD Samsung Enterprise
 Ổ cứng Western Digital
 RAM Server
 HDD Server
 Phụ kiện Server
 Modem Gateway 3G/4G/5G công nghiệp
 Bộ phát wifi công nghiệp
 Switch công nghiệp
 Router 3G/4G/5G công nghiệp
 LoRaWan
 Máy tính công nghiệp
 Firewall công nghiệp
 Camera giám sát
 Tổng đài - điện thoại IP
 Hệ thống âm thanh
 Hệ thống kiểm soát ra vào
 Phụ kiện Teltonika
 License
 Module, Phụ kiện quang
 Adapter & nguồn PoE

Tường lửa là gì? Đây là những câu hỏi mà người dùng internet thắc mắc khi nhắc tới khái niệm Firewall là gì? Bài viết ngay sau đây sẽ cung cấp đầy đủ cho bạn đọc các thông tin bổ ích xoay quanh chủ đề tường lửa là gì.

Tường lửa là gì? Firewall là gì?
Tường lửa là một hệ thống bảo mật mạng (thiết bị, phần mềm) đáng tin cậy, có khả năng giám sát và kiểm soát lưu lượng mạng đến và đi dựa trên các quy tắc bảo mật đã được cấu hình sẵn. Tường lửa là công cụ thông dụng được sử dụng để thiết lập một rào cản an toàn giữa mạng nội bộ đáng tin cậy và mạng bên ngoài chưa được xác minh.
Đơn giản hơn Firewall chính là giải pháp không thể thiếu giúp chúng ta ngăn chặn và giảm thiểu tối đa thiệt hại do lỗ hổng bảo mật gây ra trên hệ thống dữ liệu khi kết nối Internet.
 Tham khảo các thiết bị tường lửa chính hãng: Thiết bị tường lửa Firewall

Cách thức hoạt động của tường lửa Firewall
Nhìn chung cách thức hoạt động của một tường lửa là tương đối phức tạp bởi quá trình hoạt động cần cấp quyền truy cập cho các dữ liệu hợp pháp vào và ra khỏi hệ thống. Hệ thống tường lửa cần nhận biết được sự khác biệt giữa lưu lượng hợp pháp cũng như lưu lượng bất thường, nguy hiểm.

Tường lửa hoạt động dựa trên các quy tắc bảo mật đã được cấu hình sẵn qua đó cấp phép cho những phần mềm nào được phép giao tiếp qua Firewall. Tuy nhiên tường lửa vẫn tồn tại những nhược điểm như:
- Giới hạn công cụ máy móc, không đủ thông minh để có thể đọc và hiểu hết mọi loại thông tin. Tuy nhiên trong thời đại AI đang phát triển mạnh mẽ hiện nay thì chúng tôi tin rằng điểm yếu này sẽ được xử lý và cải thiện rõ ràng.
- Firewall không thể ngăn chặn một cuộc tấn công nếu cuộc tấn công này không "đi qua" nó. Lấy ví dụ, tường lửa không có khả năng chống lại một cuộc tấn công từ đường truyền dial-up, hoặc rò rỉ dữ liệu nếu kẻ tấn công sao chép bất hợp pháp lên các thiết bị lưu trữ ngoại vi như đĩa mềm, USB, ổ cứng.
- Tường lửa cũng không thể chống lại các cuộc tấn công bằng dữ liệu (data-drivent attack)
- Khả năng thích nghi với xuất hiện của nhiều loại virus và mã độc mới vẫn còn là 1 hạn chế của Firewall do hiện nay có rất nhiều cách để mã hóa dữ liệu, thoát khỏi dễ dàng khả năng phân tích của tường lửa.
Các loại tường lửa phổ biến hiện nay
Sau khi đã nắm rõ khái niệm tường lửa là gì bạn đọc có thể tham khảo các loại tường lửa tiêu biểu hiện đang được triển khai trong nhiều mô hình công nghệ:
1. Tường lửa phần cứng (Thiết bị Firewall)
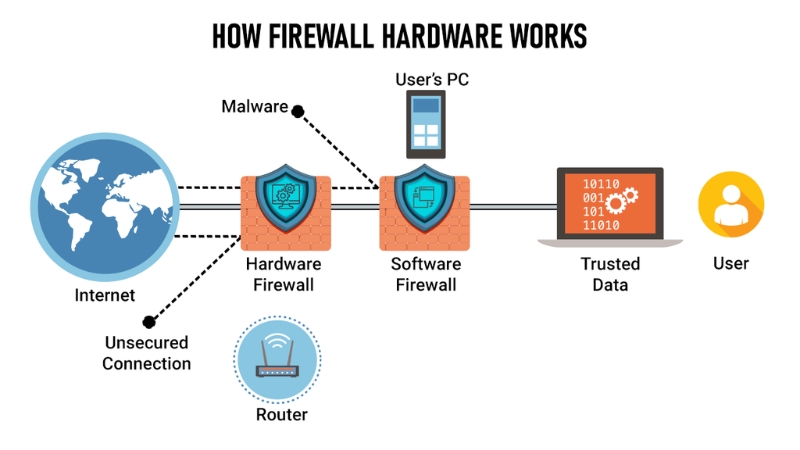
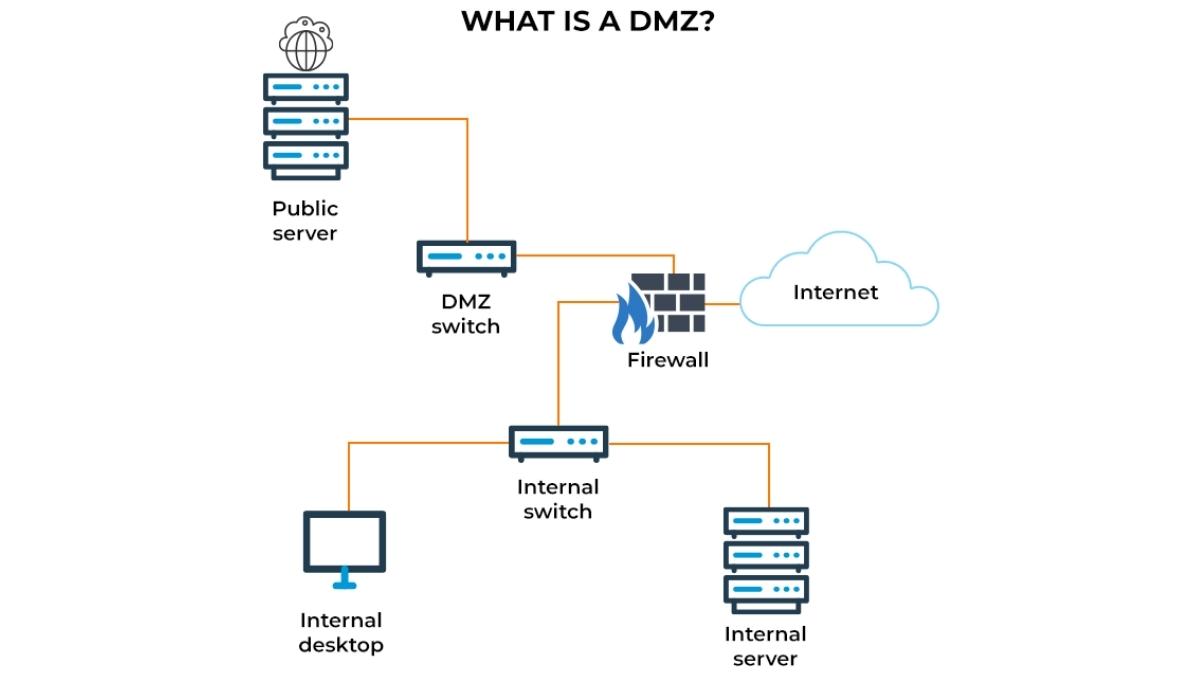
Đây là loại tường lửa phổ biến nhất, được sử dụng rộng rãi trong các mạng hiện đại cũng như một thiết bị biên để tách biệt và bảo vệ mạng LAN nội bộ khỏi Internet hoặc các mạng không đáng tin cậy khác.
Một tường lửa phần cứng thường được trang bị nhiều giao diện mạng vật lý khác nhau, được sử dụng để tạo ra các “vùng bảo mật” khác nhau, tương đương với các mạng con Lớp 3 khác nhau.
Mỗi giao diện vật lý này có thể được chia thành “các giao diện con” nhỏ hơn, cho phép mở rộng thêm các vùng bảo vệ. Vì tường lửa chạy trên một thiết bị phần cứng chuyên dụng riêng, nó có thể xử lý khối lượng lớn các gói, hàng nghìn hoặc hàng triệu kết nối, và đáp ứng yêu cầu hiệu suất cao.
2. Tường lửa phần mềm (Software Firewall)
Một ví dụ quen thuộc nhất với phần lớn người dùng chính là phần mềm tường lửa Windows Firewall, được cài đặt sẵn trên tất cả các hệ điều hành Microsoft Windows. Tường lửa này hoạt động dựa trên máy chủ để kiểm soát lưu lượng và ứng dụng trên các máy trạm hoặc máy chủ của người dùng cuối.
Tường lửa phần mềm không chỉ dựa trên máy chủ. Có một số tường lửa phần mềm được phát triển trên mã nguồn mở (pfSense, OPNSense, ClearOS,...) có thể được cài đặt trên phần cứng chuyên dụng và tạo ra một thiết bị tường lửa phần cứng chuyên dụng.

3. Tường lửa thế hệ tiếp theo (Next-generation firewalls - NGFW)
Tường lửa thế hệ tiếp theo đề cập đến tường lửa được tích hợp những tính năng tiên tiến như:
- Khả năng phân tích chuyên sâu các gói (Deep Packet Inspection - DPI) cho phép kiểm tra chi tiết nội dung của gói tin thay vì chỉ dựa vào tiêu đề gói tin như Tường lửa truyền thống.
- Khả năng nhận thức về ứng dụng: Cấu hình các quy tắc nhất định cho từng ứng dụng và nắm bắt các rủi ro tiềm ẩn.
- Tính năng chống virus, ransomware và ngăn chặn thư rác.
- Cơ sở hạ tầng triển khai được đơn giản hóa.
- Quyền truy cập phải qua 1 bảng điều khiển duy nhất
- Công nghệ được gọi là ngăn chặn mất dữ liệu (Data Loss Prevention - DLP) để đảm bảo thông tin nhạy cảm không rời khỏi mạng công ty.
- Hệ thống ngăn chặn xâm nhập (Intrusion prevention system) cho phép ngăn chặn các rủi ro và chủ động xử lý khi phát hiện ra các gói dữ liệu độc hại

Tìm hiểu thêm: Firewall next generation
4. Tường lửa dựa trên Proxy
Tường lửa dựa trên proxy là một loại tường lửa hoạt động như một cổng nối giữa người dùng cuối và nguồn dữ liệu. Tất cả các yêu cầu truy cập đều được lọc qua proxy trước khi được chuyển đến người dùng cuối. Việc này nhằm mục đích bảo vệ máy khách khỏi mối đe dọa bằng cách che giấu danh tính của người yêu cầu thông tin ban đầu.
Tìm hiểu thêm: Proxy là gì
5. Tường lửa ứng dụng (Application Firewall)
Tường lửa ứng dụng (Application Firewall) được áp dụng để kiểm tra và kiểm soát các gói dữ liệu ở cấp ứng dụng. Hiện nay có 3 dạng tường lửa ứng dụng như:
6. WAF (Web Application Firewall)
WAF còn được biết đến với tên gọi khác là phương pháp bảo vệ Layer 7((tầng ứng dụng web). Hiện nay phần lớn các nhà cung cấp dịch vụ internet (ISP) chỉ hỗ trợ bảo vệ duy nhất Layer 3 và Layer 4. Vì vậy việc ứng dụng thêm tường lửa WAF để tăng cường bảo mật toàn diện cho website là điều cực kỳ quan trọng.
Các khả năng của WAF bao gồm:
- Bảo vệ các trang web / máy chủ web trong và ngoài nước. Chống lại các mối đe dọa từ lỗ hổng ứng dụng web.
- Xác định và chống lại các botnet độc hại.
- Khắc phục lỗ hổng kịp thời với bản vá ảo (Virtual patching).
- Cuối cùng WAF có thể hỗ trợ ngăn chặn các cuộc tấn công DDoS khi kết hợp với mạng phân phối nội dung CDN (Content Delivery Network) để bảo vệ cho website khỏi các tấn công vào layer 3 hoặc 4.
Tường lửa phần cứng và tường lửa phần mềm là hai hình thức triển khai firewall phổ biến hiện nay. Tường lửa phần cứng là thiết bị vật lý đặt ở biên mạng, bảo vệ đồng thời toàn bộ hệ thống LAN, phù hợp với doanh nghiệp có nhiều máy tính dùng chung mạng. Tường lửa phần mềm là chương trình cài trực tiếp trên từng máy tính hoặc máy chủ, chi phí thấp, dễ triển khai nhưng chỉ bảo vệ được đúng thiết bị đã cài.
So sánh tường lửa phần cứng và phần mềm
Trong thực tế, hai loại này thường được kết hợp: phần cứng chặn tấn công từ bên ngoài, phần mềm bảo vệ thêm một lớp ngay tại từng máy trong mạng nội bộ, dưới đây là bảng so sánh:
| Tiêu chí | Tường lửa phần cứng | Tường lửa phần mềm |
|---|---|---|
| Định nghĩa | Thiết bị vật lý độc lập, đặt riêng trong hệ thống mạng | Chương trình cài đặt trực tiếp trên máy tính/máy chủ |
| Vị trí triển khai | Đặt ở biên mạng (giữa mạng LAN nội bộ và Internet) | Cài trên từng thiết bị đầu cuối (máy tính, server) |
| Phạm vi bảo vệ | Bảo vệ toàn bộ mạng LAN cùng lúc, mọi thiết bị kết nối vào | Chỉ bảo vệ đúng thiết bị đã cài đặt phần mềm đó |
| Cơ chế hoạt động | Lọc lưu lượng ở tầng mạng (IP, port, giao thức) trước khi vào LAN | Lọc lưu lượng ra/vào ngay tại thiết bị, có thể theo từng tiến trình/ứng dụng |
| Hiệu năng | Cao, xử lý lưu lượng lớn, không ảnh hưởng đến hiệu năng máy chủ/máy trạm | Phụ thuộc vào CPU/RAM của máy cài đặt, có thể làm chậm máy nếu cấu hình yếu |
| Khả năng chịu lỗi | Là điểm chặn duy nhất nếu thiết bị hỏng, có thể mất bảo vệ toàn mạng | Từng máy độc lập máy này lỗi không ảnh hưởng máy khác |
| Chi phí đầu tư | Trung bình đến cao | Thấp hoặc miễn phí (nhiều hệ điều hành có sẵn, ví dụ Windows Defender Firewall) |
| Cài đặt & bảo trì | Cần kỹ thuật viên có chuyên môn mạng để cấu hình, bảo trì tập trung | Dễ cài đặt, cấu hình đơn giản, nhưng phải quản lý riêng lẻ từng máy |
| Khả năng mở rộng | Giới hạn bởi công suất phần cứng đã đầu tư, nâng cấp cần đổi thiết bị | Linh hoạt, cài/gỡ nhanh, nhưng không mở rộng ra bảo vệ mạng chung |
| Ưu điểm chính | Quản lý tập trung, bảo vệ đồng bộ toàn hệ thống, hiệu năng ổn định | Chi phí thấp, triển khai nhanh, phù hợp cá nhân |
| Nhược điểm chính | Chi phí ban đầu cao, cần người có chuyên môn vận hành | Không bảo vệ được cả mạng, dễ bị tắt/gỡ bởi chính người dùng máy đó |
| Phù hợp với | Doanh nghiệp, văn phòng, tổ chức có nhiều máy dùng chung một mạng | Cá nhân, máy tính đơn lẻ, hoặc bổ sung thêm lớp bảo vệ cho từng máy trong doanh nghiệp |
Các hãng Firewall phổ biến trên thị trường hiện nay
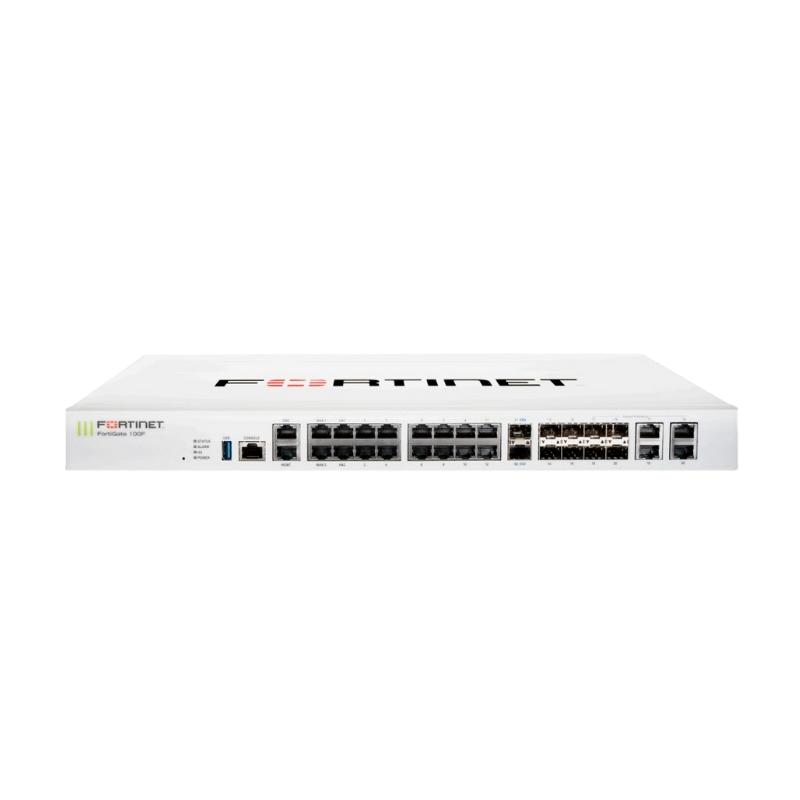
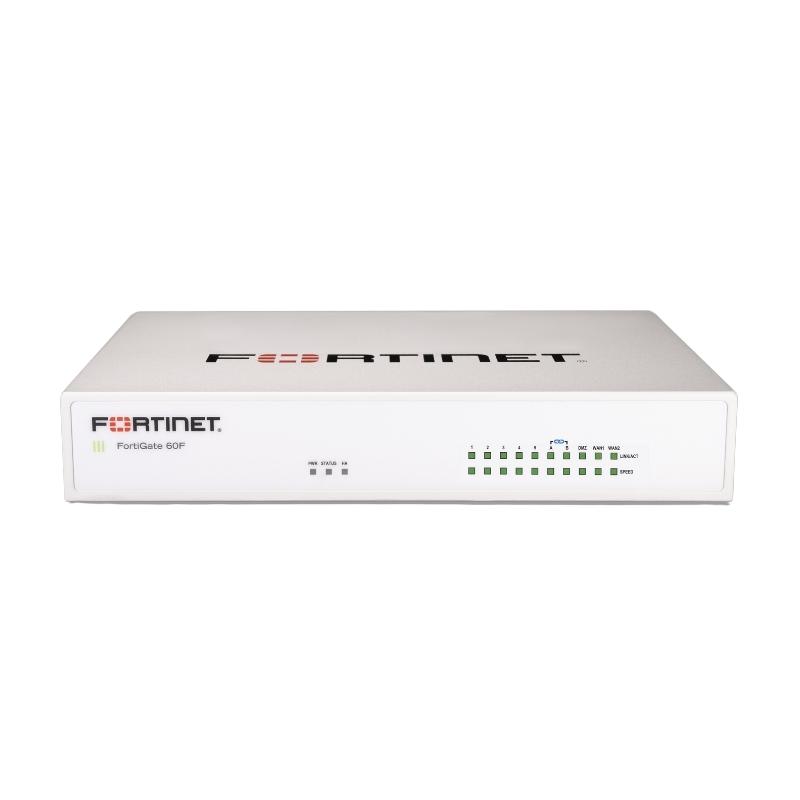
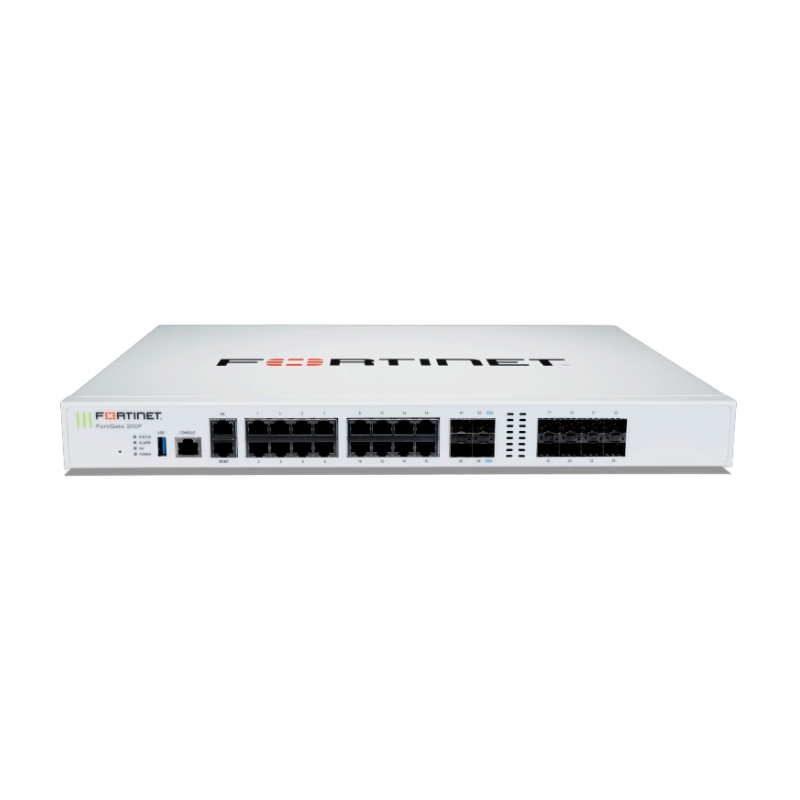
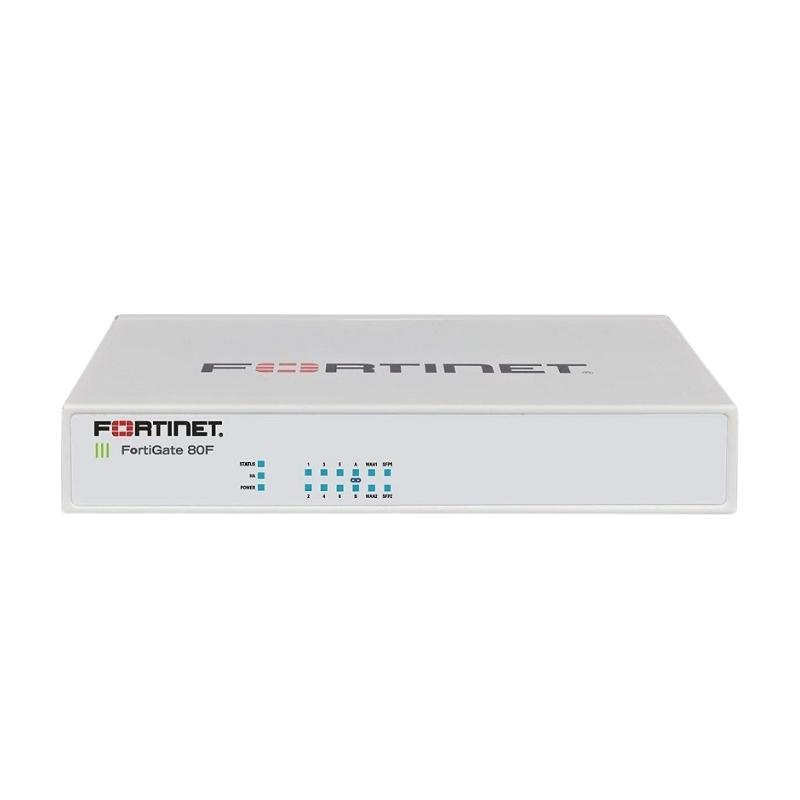
1. Firewall Fortigate
Firewall Fortigate là một loại tường lửa phần cứng được sản xuất bởi hãng Fortinet. Nó có nhiều chức năng và công nghệ bảo mật mạnh mẽ, bao gồm:
- Chức năng Firewall: ngăn chặn các cuộc tấn công từ bên ngoài vào hệ thống mạng của bạn.
- Chức năng VPN: cho phép kết nối an toàn và riêng tư giữa các chi nhánh hoặc văn phòng với nhau.
- Chức năng IPS (Intrusion Prevention System): phát hiện và ngăn chặn các cuộc tấn công mạng có hại.
- Chức năng Antivirus: phát hiện và xóa sạch các phần mềm độc hại như virus, trojan, worm, spyware và adware.
- Chức năng Web Filtering: giám sát và kiểm soát lưu lượng truy cập mạng của nhân viên để đảm bảo an toàn và tuân thủ các quy định.
- Công nghệ FortiGuard: cập nhật thông tin về các mối đe dọa mới nhất để tăng cường khả năng phòng thủ cho hệ thống mạng.
- Công nghệ SD-WAN (Software-Defined Wide Area Network): tối ưu hóa lưu lượng mạng để đảm bảo hiệu suất cao và tiết kiệm chi phí.
- Nhờ những chức năng và công nghệ này, Firewall Fortigate được coi là một trong những loại tường lửa phần cứng mạnh mẽ và đáng tin cậy nhất trên thị trường hiện nay.

2. Firewall Netgate
Firewall Netgate là một loại firewall phần cứng và phần mềm mã nguồn mở, được thiết kế để cung cấp bảo mật mạng cao cấp cho các tổ chức và doanh nghiệp. Các chức năng chính của Netgate Firewall bao gồm:
- Bảo vệ mạng: Netgate Firewall cung cấp bảo vệ tường lửa đầy đủ, giúp ngăn chặn các cuộc tấn công từ bên ngoài và bảo vệ các thiết bị trong mạng khỏi các mối đe dọa.
- Quản lý mạng: Netgate Firewall cung cấp các tính năng quản lý mạng như quản lý VLAN, quản lý IP, quản lý các tập tin hệ thống, cập nhật phần mềm và nhiều tính năng khác.
- Giám sát mạng: Netgate Firewall cung cấp các công cụ giám sát mạng như giám sát tình trạng mạng, giám sát sử dụng băng thông, giám sát hoạt động của tường lửa và nhiều tính năng khác.
- VPN: Netgate Firewall cung cấp tính năng VPN để kết nối an toàn và bảo mật giữa các chi nhánh hoặc với các người dùng từ xa.
Công nghệ của Netgate Firewall bao gồm việc sử dụng mã nguồn mở pfSense - một phần mềm tường lửa và VPN được phát triển trên nền tảng FreeBSD, cùng với phần cứng có hiệu suất cao để đảm bảo sự ổn định và đáng tin cậy của tường lửa.

3. Firewall SonicWall
Firewall SonicWall là một giải pháp bảo mật mạng tích hợp nhiều chức năng bảo vệ mạng như tường lửa, VPN, giám sát lưu lượng, chống vi-rút và chống spam.
Công nghệ SonicWall sử dụng một số kỹ thuật bảo mật như Deep Packet Inspection (DPI), Stateful Packet Inspection (SPI), Intrusion Prevention System (IPS) và Application Control. DPI giúp SonicWall phân tích toàn bộ dữ liệu gói tin truyền tải qua mạng và xác định các hành động bảo mật phù hợp, bao gồm cả bảo vệ chống các mối đe dọa mạng đang xuất hiện.
SonicWall còn cung cấp các dịch vụ bảo mật bổ sung, bao gồm Capture Advanced Threat Protection (ATP) và Cloud App Security để cung cấp khả năng phát hiện và ngăn chặn các mối đe dọa tiên tiến.
Ngoài ra, SonicWall cũng hỗ trợ tính năng quản lý mạng và đăng nhập an toàn, cho phép quản trị viên dễ dàng quản lý các thiết bị bảo mật và cấp quyền truy cập cho người dùng.

4. Firewall Sophos
Firewall Sophos là một giải pháp bảo mật mạng toàn diện, cung cấp các tính năng như Firewall, VPN, Anti-virus, Anti-spam và Web Filtering. Đây là một hệ thống bảo mật phần cứng được tích hợp với các tính năng phần mềm để đảm bảo an toàn cho mạng của bạn.
Firewall Sophos sử dụng nhiều công nghệ bảo mật, bao gồm Stateful Packet Inspection (SPI), Deep Packet Inspection (DPI), Intrusion Prevention System (IPS), và Application Control để ngăn chặn các mối đe dọa mạng, từ virus đến tấn công mạng. Firewall Sophos cũng cung cấp tính năng VPN để cho phép người dùng từ xa kết nối với mạng nội bộ của công ty một cách an toàn.

5. Firewall WatchGuard
Firewall WatchGuard là một giải pháp bảo mật toàn diện cho các doanh nghiệp vừa và nhỏ. Firewall này tích hợp các tính năng như tường lửa, VPN, bảo mật web, bảo vệ email và phòng chống đánh cắp danh tính.
WatchGuard cũng cung cấp các công nghệ bảo mật như Intrusion Prevention System (IPS), Reputation Enabled Defense, Advanced Malware Protection (AMP), Application Control và WebBlocker để ngăn chặn các mối đe dọa mạng.
Firewall WatchGuard còn hỗ trợ việc quản lý và giám sát từ xa thông qua giao diện web trực quan và các ứng dụng di động để đảm bảo an ninh mạng dễ dàng và thuận tiện.
6. Firewall Palo Alto
Firewall Palo Alto là một giải pháp bảo mật tường lửa và bảo mật mạng tích hợp các công nghệ bảo mật tiên tiến như ngăn chặn độc hại, phân tích nội dung, phân tích hành vi người dùng và bảo vệ khỏi các mối đe dọa mạng. Các chức năng và công nghệ của Firewall Palo Alto bao gồm:
- Tường lửa ứng dụng: giám sát và kiểm soát các ứng dụng web, email và các dịch vụ khác được sử dụng trên mạng.
- IPS/IDS: giám sát và phát hiện các mối đe dọa mạng từ các cuộc tấn công từ bên ngoài hoặc bên trong mạng.
- Giám sát hành vi người dùng: phân tích hành vi người dùng để phát hiện các hoạt động độc hại và chặn các hành động không phù hợp.
- Phân tích nội dung: phát hiện và chặn các mối đe dọa từ các file và email có chứa mã độc, malware và các phần mềm độc hại khác.
- Quản lý an ninh mạng: cung cấp các tính năng quản lý an ninh mạng như quản lý người dùng, giám sát log, phân tích dữ liệu và báo cáo.
- Công nghệ SD-WAN: giúp tối ưu hóa kết nối mạng và tăng cường hiệu suất bằng cách tự động lựa chọn đường đi mạng tốt nhất.

7. Firewall Cisco
Firewall Cisco (Cisco Adaptive Security Appliance - ASA) là một trong những giải pháp tường lửa mạng phổ biến và được sử dụng rộng rãi trong doanh nghiệp. Firewall Cisco cung cấp các tính năng bảo mật như giám sát lưu lượng mạng, kiểm soát truy cập mạng, phân tích các mối đe dọa, giảm thiểu các rủi ro bảo mật, bảo vệ ứng dụng và dữ liệu.
Firewall Cisco sử dụng các công nghệ tiên tiến như phát hiện xâm nhập, tường lửa ứng dụng, VPN, hệ thống chống vi-rút và bảo mật email để cung cấp một mức độ bảo mật cao cho hệ thống mạng. Firewall Cisco có thể được cấu hình và quản lý thông qua một giao diện web hoặc qua một giao thức dòng lệnh.
Hi vọng rằng thông qua bài viết trên của Việt Tuấn, bạn đọc đã tìm được câu trả lời cho câu hỏi tường lửa là gì? Có thể khẳng định tường lửa firewall có vai trò cực kỳ quan trọng trong mọi hệ thống sử dụng internet hiện nay.





Bài viết hay, rất hữu ích.