 Wifi Ubiquiti
 Wifi UniFi
 Wifi Ruckus
 WiFi Huawei
 Wifi Meraki
 Wifi Aruba
 Wifi Grandstream
 Wifi Ruijie
 Wifi Extreme
 Wifi MikroTik
 Wifi EnGenius
 Wifi Cambium
 Wifi LigoWave
 Wifi Fortinet
 WiFi Everest
 WiFi H3C
 Router Draytek
 Router Teltonika
 Barracuda Load Balancer ADC
 Router Cisco
 Load Balancing Kemp
 Load Balancing Peplink
 Router HPE
 Load Balancing FortiADC
 Switch Ruckus
 Firewall Netgate
 Firewall Palo Alto
 Firewall WatchGuard
 Firewall Sophos
 Firewall SonicWall
 Firewall FortiNAC
 Firewall Fortiweb
 Firewall Zyxel
 Thiết bị lưu trữ NAS Synology
 Thiết bị lưu trữ NAS QNAP
 Thiết bị lưu trữ TerraMaster
 Thiết bị lưu trữ ASUSTOR
 Dell EMC Data Storage
 Ổ đĩa băng từ LTO Tape Drives
 Ổ cứng Toshiba
 Ổ cứng Seagate
 SSD Samsung Enterprise
 Ổ cứng Western Digital
 RAM Server
 HDD Server
 Phụ kiện Server
 Modem Gateway 3G/4G/5G công nghiệp
 Bộ phát wifi công nghiệp
 Switch công nghiệp
 Router 3G/4G/5G công nghiệp
 LoRaWan
 Máy tính công nghiệp
 Firewall công nghiệp
 Camera giám sát
 Tổng đài - điện thoại IP
 Hệ thống âm thanh
 Hệ thống kiểm soát ra vào
 Phụ kiện Teltonika
 License
 Module, Phụ kiện quang
 Adapter & nguồn PoE

Khi các dịch vụ công, mạng viễn thông, ngân hàng, bệnh viện hay hệ thống giao thông ngày càng phụ thuộc vào hạ tầng số, một sự cố mạng hoặc gián đoạn dịch vụ có thể gây ảnh hưởng vượt xa phạm vi của một doanh nghiệp đơn lẻ. Vì vậy, những hệ thống thuộc nhóm hạ tầng trọng yếu quốc gia phải được thiết kế với yêu cầu cao về tính sẵn sàng, bảo mật, khả năng xử lý lưu lượng lớn và phục hồi khi có sự cố. Trong bối cảnh đó, F5 BIG-IP được triển khai như một lớp hạ tầng quan trọng, hỗ trợ cân bằng tải, bảo vệ ứng dụng, quản lý lưu lượng và duy trì dịch vụ liên tục cho nhiều mô hình. Cùng Việt Tuấn khám phá giải pháp F5 cho Chính phủ, Viễn thông và các hạ tầng trọng yếu của quốc gia dưới đây.
Yêu cầu đặc thù của hạ tầng trọng yếu quốc gia đối với nền tảng phân phối ứng dụng
Dù hoạt động trong những lĩnh vực khác nhau, các hệ thống thuộc hạ tầng trọng yếu quốc gia cùng đối mặt với ba thách thức:
- Quy mô rất lớn: Hàng chục triệu phiên kết nối đồng thời, lưu lượng từ hàng trăm Gbps đến Tbps và lượng truy cập tăng đột biến theo mùa vụ (hạn nộp thuế, kỳ trả lương, dịp Tết).
- Thường xuyên bị nhắm tới: Đây là mục tiêu ưu tiên của tấn công DDoS, tấn công có chủ đích (APT), mã độc tống tiền và các nhóm tin tặc có động cơ chính trị.
- Yêu cầu tuân thủ nghiêm ngặt: Hệ thống phải đáp ứng các yêu cầu về lưu vết, phân loại cấp độ hệ thống thông tin, kiểm soát truy cập, bảo vệ dữ liệu và các tiêu chuẩn, chứng nhận bảo mật có liên quan.

Trong kiến trúc này, Application Delivery Controller (ADC) F5 BIG-IP nằm giữa người dùng và các ứng dụng phía sau. F5 BIG-IP có thể trở thành điểm kiểm soát tập trung cho cân bằng tải, bảo mật ứng dụng, quản lý truy cập và giám sát kết nối. Khi được thiết kế phù hợp, một lớp ADC có thể giúp tổ chức vừa duy trì khả năng phục vụ, vừa kiểm soát lưu lượng trước khi đến hệ thống ứng dụng.
Bản đồ giải pháp F5 theo từng khối:
|
Khối |
Tính năng |
Module BIG-IP trọng tâm |
|
Viễn thông/ISP |
Cạn kiệt IPv4, mở rộng thuê bao, DDoS khối lượng lớn, lưu vết IP |
CGNAT, AFM, DNS, PEM |
|
Chính phủ điện tử |
Dịch vụ công luôn sẵn sàng, bảo vệ dữ liệu công dân, liên thông API |
LTM, DNS (GSLB), Advanced WAF, APM |
|
Tài chính - Ngân hàng |
Giao dịch liên tục, chống gian lận và bot, bảo mật Open API |
LTM, GSLB, Advanced WAF, SSL Orchestrator, APM |
|
Năng lượng - Điện lực |
Tách biệt IT/OT, kiểm soát truy cập từ xa của nhà thầu, cổng khách hàng |
AFM, APM, LTM, Advanced WAF |
|
Y tế - Giao thông |
Hệ thống thiết yếu vận hành 24/7, chịu tải đột biến, bảo vệ dữ liệu cá nhân |
LTM, GSLB, Advanced WAF, APM |
Giải pháp F5 CGNAT cho nhà mạng
Sự phát triển nhanh của smartphone, thiết bị IoT, modem gia đình và các dịch vụ kết nối khiến nhu cầu địa chỉ IP tiếp tục tăng, trong khi nguồn IPv4 công khai đã cạn kiệt. Nhà mạng vì thế không thể duy trì mô hình cấp một địa chỉ IPv4 công khai riêng cho từng thuê bao.
Việt Nam hiện có tỷ lệ sử dụng IPv6 tương đối cao, nhưng quá trình chuyển đổi không thể diễn ra ngay lập tức vì nhiều website, ứng dụng và hệ thống vẫn chỉ hỗ trợ IPv4. IPv4 và IPv6 cũng không tương thích trực tiếp ở lớp mạng. Vì vậy, kiến trúc mạng của nhà mạng thường phải duy trì khả năng phục vụ đồng thời hai giao thức, trong đó IPv6 được ưu tiên và CGNAT xử lý phần lưu lượng IPv4 còn lại.
Tùy kiến trúc mạng truy nhập, nhà mạng có thể sử dụng NAT44, DS-Lite, NAT64/DNS64 hoặc 464XLAT:
|
Cơ chế |
Cách hoạt động |
Khi nào dùng |
|
NAT44 (NAT444) |
Thuê bao dùng IPv4 riêng (thường thuộc dải 100.64.0.0/10), CGNAT dịch sang IPv4 công khai dùng chung |
Mạng còn chạy IPv4 là chủ yếu |
|
DS-Lite |
Gói IPv4 được đóng gói trong đường hầm IPv6 tới CGNAT (vai trò AFTR) |
Mạng truy nhập đã chuyển sang chỉ dùng IPv6 |
|
NAT64/DNS64 |
Thiết bị IPv6 truy cập máy chủ IPv4 qua địa chỉ IPv6 tổng hợp |
Mạng di động hoặc mạng chỉ dùng IPv6 |
|
464XLAT |
Kết hợp dịch ở phía thiết bị (CLAT) với NAT64 ở phía nhà mạng (PLAT) |
Ứng dụng gắn cứng địa chỉ IPv4 trên mạng chỉ dùng IPv6 |
Trong mô hình IPv6-first, lưu lượng IPv6 có thể đi trực tiếp mà không cần qua CGNAT, còn CGNAT tập trung xử lý phần lưu lượng IPv4. Khi tỷ lệ IPv6 tăng, lượng kết nối phải NAT giảm theo, qua đó giảm áp lực lên bảng phiên, CPU, bộ nhớ và hệ thống ghi log của CGNAT.

Bên cạnh đó, khi hàng trăm thuê bao dùng chung một IPv4, cách chia cổng cho từng thuê bao ảnh hưởng trực tiếp tới dung lượng log và mức độ công bằng giữa các thuê bao. Dưới đây là cách phân bố cổng hợp lý:
|
Chế độ |
Nguyên lý |
Khối lượng log |
Đánh giá |
|
NAPT động |
Cấp từng cổng cho từng phiên |
Rất lớn, mỗi phiên một bản ghi |
Tận dụng cổng tối đa, nhưng chi phí lưu trữ và truy vết cao |
|
Port Block Allocation (PBA) |
Cấp cho mỗi thuê bao một khối cổng (ví dụ 256 hoặc 512 cổng) |
Nhỏ, chỉ ghi khi cấp hoặc thu hồi khối |
Cân bằng tốt giữa log và hiệu suất, phổ biến nhất |
|
Deterministic NAT |
Ánh xạ cố định theo thuật toán |
Gần như không cần log từng phiên |
Log tối thiểu, nhưng cần quy hoạch kỹ tỷ lệ thuê bao trên mỗi IP |
CGNAT dễ gây lỗi cho các ứng dụng nhạy cảm với NAT như VoIP, game trực tuyến hay FTP. BIG-IP có các cơ chế sau:
- ALG cho FTP, SIP, RTSP, PPTP.
- Endpoint-Independent Mapping/Filtering theo RFC 4787, giữ ánh xạ ổn định cho các kỹ thuật vượt NAT.
- Hairpinning cho phép hai thuê bao phía sau cùng một CGNAT kết nối với nhau.
- PCP (Port Control Protocol) cho phép thiết bị đầu cuối yêu cầu mở cổng có kiểm soát.
- Giới hạn số phiên và số cổng theo thuê bao, ngăn một thiết bị nhiễm mã độc chiếm hết tài nguyên dùng chung.
Về hiệu năng, CGNAT quy mô nhà mạng phải duy trì hàng chục triệu phiên đồng thời và thiết lập hàng triệu phiên mới mỗi giây. Mức tải này đòi hỏi phần cứng có tăng tốc FPGA như VIPRION và iSeries hoặc thế hệ kế nhiệm là VELOS và rSeries.
Giải pháp lưu vết và truy xuất địa chỉ IP theo yêu cầu cơ quan chức năng
Khi nhiều thuê bao dùng chung một IP công khai, chỉ biết địa chỉ IP là chưa đủ để xác định chủ thể. Nhà mạng phải tra ngược được thuê bao dựa trên bộ ba: IP công khai, cổng và thời điểm. Nhiều quy định viễn thông yêu cầu lưu trữ và cung cấp thông tin này khi cơ quan chức năng yêu cầu. Cụ thể:
- High-Speed Logging (HSL): Gửi log trực tiếp từ tầng xử lý dữ liệu, không làm chậm quá trình chuyển tiếp gói tin.
- IPFIX: Định dạng nhị phân gọn hơn đáng kể so với syslog văn bản, giảm cả băng thông gửi log lẫn dung lượng lưu trữ.
- Deterministic NAT: Cho phép xác định thuê bao dựa trên quy tắc ánh xạ mà không cần tìm kiếm từng phiên trong kho log.
Ví dụ: Với 1 triệu thuê bao, NAPT động có thể tạo ra hàng tỷ bản ghi mỗi ngày nếu ghi log theo từng phiên. PBA giảm đáng kể lượng log vì chủ yếu ghi nhận việc cấp và thu hồi các block cổng.
Yêu cầu khi thiết kế hệ thống log:
- Dự phòng collector: Gửi log song song tới ít nhất hai điểm thu thập. Nếu log bị mất trong lúc sự cố, nhà mạng vẫn có thể vi phạm nghĩa vụ lưu trữ dù CGNAT vẫn hoạt động bình thường.
- Đồng bộ thời gian: Tất cả thiết bị phải đồng bộ NTP chính xác. Nếu thời gian lệch vài giây, việc tra ngược có thể trỏ nhầm sang thuê bao khác.
- Tra cứu nhanh: Lập chỉ mục theo IP công khai, port và khoảng thời gian để phản hồi yêu cầu của cơ quan chức năng trong thời hạn quy định để nhanh chóng xác định thuê bao khi cần.
Giải pháp F5 chống DDoS cho Chính phủ, Viễn thông và Hạ tầng trọng yếu
DDoS là mối đe dọa phổ biến với các hệ thống hạ tầng trọng yếu. Nhà mạng vừa có thể trở thành mục tiêu trực tiếp, vừa phải xử lý lưu lượng tấn công nhắm vào khách hàng. Trong khi đó, cổng thông tin chính phủ, ngân hàng và các dịch vụ thiết yếu có thể bị tấn công vào những thời điểm nhạy cảm nhằm gây gián đoạn dịch vụ và ảnh hưởng uy tín.
Các hình thức DDoS thường gặp gồm:
- Tấn công khối lượng: UDP flood, tấn công khuếch đại qua DNS, NTP, memcached.
- Tấn công giao thức: SYN flood, ACK flood, gói tin phân mảnh bất thường.
- Tấn công tầng ứng dụng: HTTP flood, DNS water torture, slow POST.
BIG-IP AFM - Bảo vệ mạng và chống DDoS
BIG-IP AFM kết hợp chức năng tường lửa mạng với các cơ chế phát hiện và giảm thiểu DoS/DDoS. Trên các nền tảng có khả năng xử lý bằng phần cứng, một số loại lưu lượng tấn công có thể được xử lý ở tầng phần cứng, giảm áp lực lên CPU.
AFM cũng hỗ trợ phát hiện bất thường dựa trên hành vi, áp dụng chính sách chống DoS và IP Intelligence để hạn chế lưu lượng từ botnet, máy quét hoặc các nguồn có nguy cơ cao. Với môi trường viễn thông, giải pháp còn hỗ trợ kiểm tra các giao thức như DNS, SIP và GTP.
F5 BIG-IP AFM kết hợp CGNAT, firewall và DDoS protection trên cùng nền tảng giúp đơn giản hóa kiến trúc và vận hành. Nhà mạng cũng có thể sử dụng giải pháp này để triển khai thêm các dịch vụ bảo mật cho khách hàng doanh nghiệp.

BIG-IP DNS - Bảo vệ hạ tầng DNS quốc gia và nhà mạng
DNS vô cùng quan trọng trong khả năng truy cập dịch vụ. Khi DNS của nhà mạng gặp sự cố, người dùng có thể không truy cập được các dịch vụ Internet. Với cổng dịch vụ công hoặc ngân hàng, sự cố DNS cũng có thể khiến dịch vụ trở nên không khả dụng.
BIG-IP DNS hỗ trợ xử lý lượng truy vấn lớn, giảm tác động của DNS flood và DNS water torture, đồng thời hỗ trợ DNSSEC để tăng khả năng bảo vệ tính toàn vẹn của phản hồi DNS.

Giải pháp F5 cho Chính phủ điện tử: Bảo vệ dịch vụ công trực tuyến
Hệ thống chính phủ điện tử gồm nhiều lớp: cổng dịch vụ công, hệ thống một cửa liên thông, nền tảng tích hợp và chia sẻ dữ liệu giữa các cơ quan, kết nối định danh điện tử và các ứng dụng nội bộ mà cán bộ truy cập từ xa. Yêu cầu đưa ra là người dân truy cập được dịch vụ ổn định, đồng thời dữ liệu công dân được bảo vệ. Dưới đây là các giải pháp bạn có thể tham khảo.
Đảm bảo cổng dịch vụ công luôn sẵn sàng với F5 BIG-IP LTM và GSLB
- F5 BIG-IP LTM: Cân bằng tải, kiểm tra tình trạng ứng dụng thông qua health monitor và có thể đảm nhiệm một phần xử lý SSL/TLS, giúp giảm tải cho máy chủ phía sau.
- F5 GSLB (BIG-IP DNS): Điều phối người dùng giữa trung tâm dữ liệu chính và trung tâm dự phòng. Khi một site gặp sự cố, lưu lượng có thể được chuyển sang site còn khả dụng. Trong thời điểm cao tải, cơ chế điều tiết và giới hạn truy cập cũng giúp hệ thống kiểm soát lưu lượng thay vì để máy chủ quá tải và ngừng phục vụ.

Bảo vệ ứng dụng và API liên thông dữ liệu với Advanced WAF
Advanced WAF bảo vệ các cổng dịch vụ và API trước những dạng tấn công phổ biến như SQL injection, XSS và các hành vi khai thác lỗ hổng ứng dụng. Với hệ thống liên thông giữa nhiều cơ quan, WAF còn có thể kiểm soát API dựa trên đặc tả OpenAPI, giới hạn endpoint, phương thức và dữ liệu được phép gửi.
Các chức năng khác gồm chống bot để hạn chế dò mật khẩu, chiếm suất đăng ký hoặc thu thập dữ liệu tự động. Virtual patching để giảm rủi ro khai thác trong thời gian chờ cập nhật mã nguồn và mTLS để xác thực hai chiều giữa các hệ thống khi trao đổi dữ liệu.
Kiểm soát truy cập cho cán bộ, công chức theo mô hình Zero Trust với APM
BIG-IP APM hỗ trợ xây dựng cơ chế truy cập theo nguyên tắc Zero Trust, trong đó người dùng chỉ được cấp quyền tới những ứng dụng cần thiết thay vì truy cập toàn bộ mạng nội bộ.
APM có thể tích hợp AD/LDAP, SAML, OIDC và MFA, đồng thời hỗ trợ xác thực bằng chứng thư số. Tổ chức cũng có thể kiểm tra trạng thái thiết bị trước khi cấp quyền như hệ điều hành, phần mềm bảo mật hoặc yêu cầu mã hóa ổ đĩa.
Giải pháp F5 cho các lĩnh vực Hạ tầng trọng yếu khác
Tài chính - Ngân hàng: Bảo vệ giao dịch trực tuyến và API Open Banking
Phần lớn giao dịch ngân hàng hiện nay diễn ra trên kênh số. Chỉ vài phút gián đoạn Internet Banking hoặc Mobile Banking vào kỳ trả lương hay dịp Tết cũng đủ gây thiệt hại lớn về tài chính và uy tín. Các giải pháp F5 có thể ứng dụng triển khai như:
- Hoạt động liên tục: F5 BIG-IP DNS vận hành hai trung tâm dữ liệu theo mô hình active-active. F5 BIG-IP LTM chuyển lưu lượng ra khỏi máy chủ lỗi trong vài giây, người dùng gần như không nhận ra.
- Chống gian lận tự động hóa: Advanced WAF kết hợp chống bot để ngăn credential stuffing, chiếm đoạt tài khoản và lạm dụng các chức năng như đăng ký hay gửi OTP.
- Bảo mật Open API: Khi ngân hàng mở API cho fintech và đối tác theo quy định của Ngân hàng Nhà nước, mỗi API cần được xác thực bằng mTLS hoặc OAuth, giới hạn tốc độ theo từng đối tác và kiểm tra dữ liệu theo đặc tả OpenAPI.
- Soi lưu lượng mã hóa: Hầu hết lưu lượng hiện nay đều được mã hóa. SSL Orchestrator giải mã tập trung một lần rồi chuyển lưu lượng qua chuỗi thiết bị bảo mật (IPS, DLP, sandbox).
- Bảo vệ khóa mã hóa: Lưu khóa riêng trong HSM đạt FIPS, đáp ứng yêu cầu kiểm toán của ngành.
Tham khảo thêm tại: Giải pháp F5 BIG-IP cho ngành Ngân hàng - Tài chính
Năng lượng - Điện lực: Bảo vệ hệ thống điều hành và cổng dịch vụ khách hàng
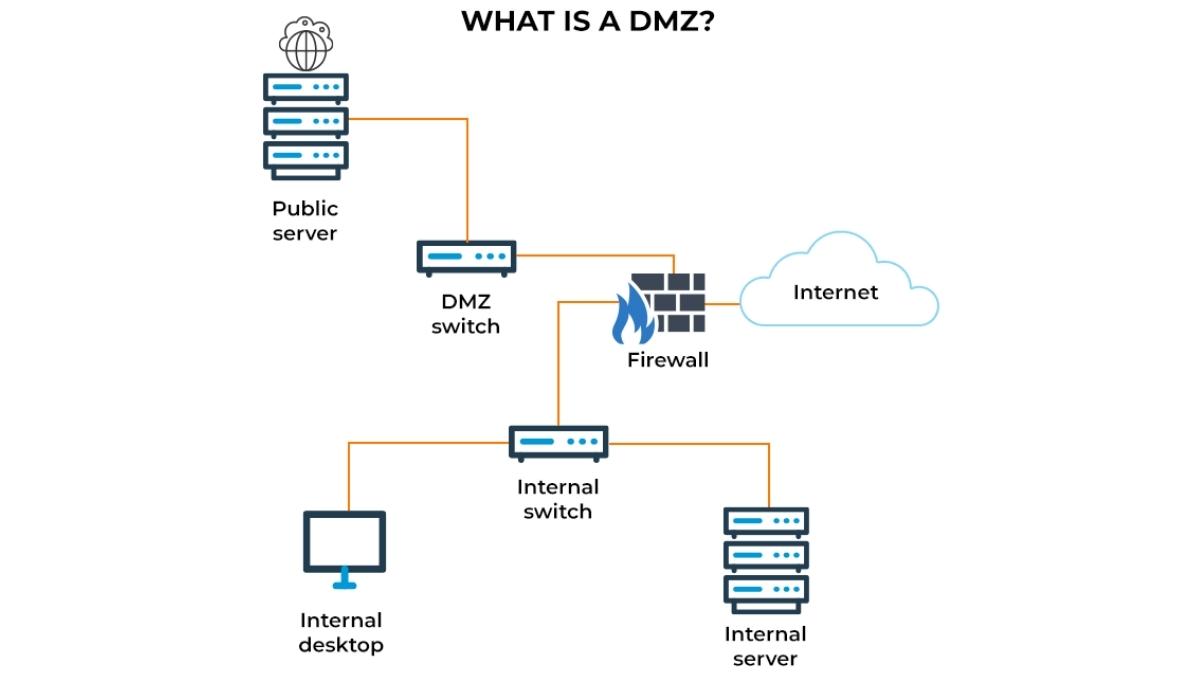
Ngành điện vận hành hai môi trường khác nhau: IT (quản lý, kinh doanh, chăm sóc khách hàng) và OT (điều độ, SCADA, trạm biến áp). Rủi ro lớn nhất là tấn công từ IT lan sang OT. F5 thường được đặt giữa IT và vùng DMZ phía trước OT để kiểm soát các điểm giao tiếp giữa hai môi trường:
- Kiểm soát truy cập từ xa của nhà thầu và kỹ sư: F5 BIG-IP APM thay thế VPN truyền thống, yêu cầu xác thực đa yếu tố, chỉ cấp quyền vào đúng máy trung gian cần thiết, giới hạn theo khung thời gian và ghi lại phiên làm việc.
- Phân vùng mạng: F5 BIG-IP AFM thực thi chính sách tường lửa chặt giữa các vùng IT, DMZ và vùng giao tiếp OT.
- Cổng dịch vụ khách hàng: Cổng thanh toán hóa đơn, đăng ký cấp điện và ứng dụng di động được bảo vệ bằng F5 Advanced WAF và cân bằng tải.
- Thu thập dữ liệu công tơ thông minh (AMI): F5 BIG-IP LTM phân phối hàng triệu kết nối từ công tơ và bộ tập trung dữ liệu tới hệ thống thu thập, đảm bảo không mất dữ liệu khi một máy chủ gặp sự cố.
Chú ý: F5 không thay thế các giải pháp bảo mật chuyên dụng cho giao thức công nghiệp bên trong mạng OT. Vai trò của F5 là bảo vệ các điểm giao tiếp giữa IT và OT, nơi phần lớn các cuộc tấn công bắt đầu.
Y tế - Giao thông: Đảm bảo dịch vụ thiết yếu vận hành liên tục
Ngành Y tế gồm hệ thống thông tin bệnh viện, bệnh án điện tử và kết nối liên thông với bảo hiểm y tế, hồ sơ sức khỏe điện tử phải hoạt động 24/7, vì gián đoạn có thể ảnh hưởng trực tiếp tới việc khám chữa bệnh. Dữ liệu sức khỏe cũng thuộc nhóm dữ liệu cá nhân nhạy cảm theo quy định về bảo vệ dữ liệu cá nhân. Giải pháp F5 tập trung vào:
- Cân bằng tải và dự phòng cho hệ thống thông tin bệnh viện, hệ thống lưu trữ và truyền ảnh (PACS), cổng đặt lịch khám.
- F5 Advanced WAF bảo vệ cổng thông tin người bệnh và API liên thông dữ liệu.
- F5 BIG-IP APM cho bác sĩ truy cập bệnh án từ xa có kiểm soát, ghi nhận đầy đủ ai đã truy cập hồ sơ nào.
- Phòng chống mã độc tống tiền, giảm bề mặt tấn công bằng cách không để lộ trực tiếp ứng dụng nội bộ ra Internet.
Về giao thông gồm hệ thống bán vé tàu, vé máy bay, thu phí không dừng và điều hành giao thông thường chịu tải đột biến rất lớn trong thời gian ngắn, ví dụ khi mở bán vé Tết. Giải pháp F5 tập trung vào:
- Bot Defense và Rate Limiting hạn chế bot đầu cơ vé và kiểm soát tốc độ truy cập.
- F5 GSLB và LTM phân phối tải, duy trì dịch vụ khi máy chủ hoặc một trung tâm dữ liệu gặp sự cố.
- Advanced WAF bảo vệ các API kết nối giữa hệ thống giao thông, ngân hàng và ví điện tử.
Giải pháp F5 cho 5G và điện toán biên
Các nhà mạng Việt Nam đã bắt đầu thương mại hóa 5G. Kiến trúc lõi 5G thay đổi hạ tầng ở hai điểm:
- Kiến trúc dựa trên dịch vụ (SBA): Các thành phần trong lõi 5G giao tiếp qua HTTP/2 API. Lưu lượng báo hiệu vì vậy mang đặc điểm của lưu lượng API, cần được cân bằng tải, kiểm soát và bảo vệ tương ứng.
- Phân tán ra vùng biên (Edge Computing): Các chức năng xử lý được phân tán tới nhiều vị trí gần người dùng để đáp ứng yêu cầu độ trễ thấp của IoT công nghiệp, AR/VR, xe kết nối và các ứng dụng thời gian thực.
Mô hình này khiến các chức năng như CGNAT, firewall và DDoS protection không chỉ tập trung tại một vài trung tâm dữ liệu. Các chức năng này có thể được triển khai dưới dạng VNF với BIG-IP Virtual Edition trên hạ tầng NFV hoặc dưới dạng CNF trên môi trường Kubernetes tại các điểm biên. Khi số lượng điểm triển khai tăng lên, yêu cầu quan trọng là quản lý tập trung, tự động hóa và duy trì chính sách bảo mật nhất quán từ core network đến các edge site.
Xu hướng này cũng tác động đến các lĩnh vực hạ tầng trọng yếu khác như đô thị thông minh, lưới điện thông minh, giao thông thông minh và giám sát IoT ngày càng chạy trên hạ tầng biên của nhà mạng. Yêu cầu bảo mật của khu vực công và hạ tầng trọng yếu vì thế cũng được mở rộng ra vùng biên.
Tuân thủ pháp lý và lộ trình triển khai giải pháp F5 tại Việt Nam
Khung pháp lý về an toàn thông tin và bảo vệ dữ liệu
Khi triển khai F5 cho Chính phủ, Viễn thông và các hệ thống hạ tầng trọng yếu, tổ chức cần xem xét đồng thời yêu cầu về an toàn thông tin, bảo vệ dữ liệu và quy định chuyên ngành. Các nhóm văn bản cần rà soát gồm:
- Luật An toàn thông tin mạng, Luật An ninh mạng và các văn bản hướng dẫn.
- Quy định về bảo đảm an toàn hệ thống thông tin theo cấp độ (Nghị định 85/2016/NĐ-CP, TCVN 11930:2017).
- Quy định về lưu trữ dữ liệu tại Việt Nam (Nghị định 53/2022/NĐ-CP).
- Luật Dữ liệu và Luật Bảo vệ dữ liệu cá nhân.
- Quy định chuyên ngành, ví dụ quy định của Ngân hàng Nhà nước về an toàn hệ thống thông tin và Open API trong ngành ngân hàng.
Chức năng quản lý an toàn thông tin trước đây thuộc Bộ Thông tin và Truyền thông, nay thuộc Bộ Khoa học và Công nghệ. Khung pháp lý này thay đổi khá nhanh, nên cần rà soát văn bản đang có hiệu lực tại thời điểm lập dự án.
Quy trình 6 bước triển khai cho hệ thống thông tin quan trọng
- Khảo sát và phân loại: Xác định cấp độ hệ thống, loại dữ liệu xử lý, nghĩa vụ lưu log và yêu cầu chứng nhận.
- Thiết kế kiến trúc: Chọn module, mô hình triển khai, phương án dự phòng giữa hai trung tâm dữ liệu, định cỡ hiệu năng dựa trên lưu lượng thực tế.
- Thử nghiệm (PoC): Riêng WAF nên chạy ở chế độ học và giám sát trước khi chuyển sang chế độ chặn.
- Đánh giá bảo mật độc lập: Kiểm thử xâm nhập và rà soát lỗ hổng trước khi vận hành chính thức.
- Kết nối giám sát tập trung: Gửi log qua syslog, HSL hoặc IPFIX về SOC nội bộ và hệ thống giám sát của cơ quan quản lý. Nên thống nhất định dạng log từ khâu thiết kế.
- Chuyển đổi và vận hành: Triển khai theo từng dịch vụ, duy trì phương án rollback, sau đó định kỳ diễn tập chuyển đổi dự phòng và ứng phó DDoS.
Với các hệ thống quan trọng, Việt Tuấn khuyến nghị phối hợp với đơn vị có kinh nghiệm cả về kiến trúc F5 và yêu cầu pháp lý chuyên ngành để lựa chọn giải pháp dựa trên nhu cầu vận hành thực tế.
Kết luận
F5 BIG-IP cung cấp một nền tảng hợp nhất cho các bài toán cân bằng tải, CGNAT, bảo mật mạng, bảo vệ ứng dụng và kiểm soát truy cập trong hạ tầng Chính phủ, Viễn thông và các lĩnh vực trọng yếu. Việt Tuấn quan tâm mở rộng năng lực tư vấn hạ tầng cho các dự án thuộc khối Chính phủ, Viễn thông và Hạ tầng trọng yếu, kết hợp kinh nghiệm triển khai các thương hiệu bảo mật đang phân phối chính thức như Fortinet, Palo Alto Networks, Forescout với nghiên cứu chuyên sâu về F5. Liên hệ viettuans.vn để trao đổi về dự án cụ thể của cơ quan, đơn vị bạn.





Bài viết hay, rất hữu ích.